SynergyBit
CRA: povinné hlášení zranitelností platí od 11. 9. 2026

Konzultant kybernetické bezpečnosti

Kybernetická bezpečnostod legislativy po kód

Pomáháme firmám a výrobcům splnit Cyber Resilience Act, nový zákon o kybernetické bezpečnosti a ISO/IEC 27001 — a ověřujeme, že jejich zabezpečení obstojí i proti skutečnému útoku.

Úvodní konzultace je zdarma a nezávazná.

~/synergybit — zshživě
zkuste:

Rámce a standardy

  • Cyber Resilience Act
  • nZKB
  • NIS2
  • ISO/IEC 27001
  • OWASP
  • IEC 62443

Služby

Na co se specializujeme

Řízení bezpečnosti, regulace i technické testy od jednoho partnera. Bez zbytečné byrokracie a s výstupy, které obstojí u auditu.

Legislativa

Povinnosti, které už běží

Ať provozujete regulovanou službu, nebo vyrábíte hardware či software — nová pravidla se vás nejspíš týkají. Pomůžeme zjistit jak a připravit se včas.

Nařízení (EU) 2024/2847

Cyber Resilience Act

Pro výrobce, dovozce a distributory produktů s digitálními prvky — hardwaru i softwaru.

Milníky

  1. platí

    Pravidla pro oznámené subjekty posuzování shody

  2. platí

    Povinné hlášení aktivně zneužívaných zranitelností a závažných incidentů

  3. nadchází

    Plná použitelnost — požadavky na produkty a označení CE

Pokuty až 15 mil. EUR nebo 2,5 % celosvětového ročního obratu.
Zákon č. 264/2025 Sb.

Nový zákon o kybernetické bezpečnosti

Pro poskytovatele regulovaných služeb — ve vyšším, nebo nižším režimu povinností.

Milníky

  1. platí

    Účinnost zákona, který nahradil zákon č. 181/2014 Sb.

Co zákon vyžaduje

  • Sebeidentifikaci a registraci u NÚKIB
  • Bezpečnostní opatření podle vyhlášky 409/2025 Sb. (vyšší režim) nebo 410/2025 Sb. (nižší režim)
  • Hlášení kybernetických bezpečnostních incidentů

Produkt

CRA Toolkit

Přes 40 šablon, registrů, politik a školicích materiálů pro samostatnou přípravu na CRA. Navržený pro malé a střední výrobce hardwaru a softwaru.

  • 10 tematických kategorií
  • klíčové šablony CS / EN
  • jednorázový nákup

Orientační test

Týká se vás CRA, nebo nZKB?

Dvě až tři otázky, minuta času. U výsledku uvidíte, z jakého ustanovení vychází.

  • Bez registrace, odpovědi nikam neukládáme
  • Výsledek s odkazem na konkrétní článek předpisu
  • Doporučení, co udělat dál
Otázka 1 z 3

Uvádíte nebo dodáváte na trh EU produkt s hardwarem či softwarem — jako výrobce, dovozce nebo distributor?

Čistě cloudová služba (SaaS) bez dodávaného produktu pod CRA obvykle nespadá.

Orientační výsledek podle textu předpisů. Nenahrazuje právní posouzení.

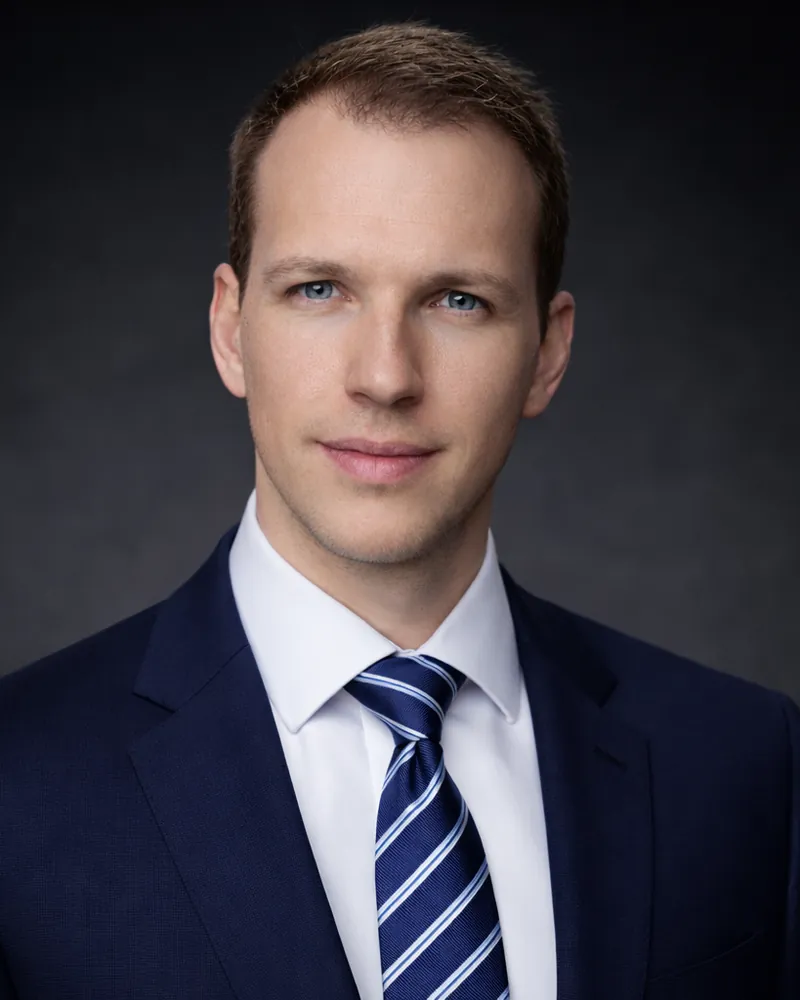
Mgr. Petr Křístek
$ whoamipetr.kristek

Váš konzultant

Mgr. Petr Křístek

Jednatel společnosti SynergyBit

  • Manažer kybernetické bezpečnosti
  • Penetrační tester
  • Specialista cloud security

Zkušený expert v oblasti kybernetické bezpečnosti s praktickými znalostmi v penetračním testování, cloud security a compliance. Zakladatel projektu NIS2 Expert zaměřeného na pomoc firmám s implementací NIS2 směrnice.

Propojuje dva světy, které se v bezpečnosti často míjejí: legislativu a dokumentaci na jedné straně, praktické testování a technická opatření na straně druhé.

10+

let zkušeností v IT

Postup

Jak spolupráce probíhá

Jasné kroky, žádná překvapení. Začínáme tam, kde vám to dává největší smysl.

  1. 01

    Úvodní konzultace

    Probereme vaši situaci a co se vás týká. Zdarma a nezávazně.

  2. 02

    Analýza

    Gap analýza, sebeidentifikace nebo penetrační test — podle toho, kde začínáme.

  3. 03

    Plán a realizace

    Prioritizovaný plán opatření a pomoc s jeho zavedením: dokumentace, procesy i technika.

  4. 04

    Průběžná podpora

    Interní audity, retesty a role externího manažera, aby bezpečnost nezůstala jen na papíře.

Kontakt

Pojďme probrat, co se vás týká

Úvodní konzultace je zdarma a nezávazná. Napište nebo zavolejte.

Ostrava · Valašské Meziříčí · působíme po celé ČR a na Slovensku